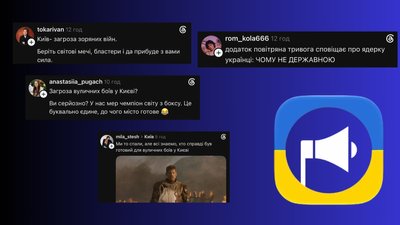
Розробники застосунку «Повітряна тривога» пояснили, що під час кібератаки 1 листопада невідомі отримали доступ до інтерфейсу оператора, а не до самого застосунку для кінцевих споживачів. Дані користувачів не постраждали.
Про це розробники повідомили в Telegram.
«Відбувся несанкціонований доступ до інтерфейсу оператора (не в застосунок для кінцевих споживачів). Внаслідок цього в систему були надіслані сповіщення про неіснуючі тривоги. Це призвело до того, що користувачі отримали повідомлення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої», — йдеться в повідомленні.
Водночас команда наголосила, що через безпекові застереження та чутливість теми не розкриють всіх подробиць інциденту. Після того, як стався злам, команда застосунку та профільні служби одразу призупинили роботу інтерфейсу оператора та серверної частини застосунку.
«Після низки перевірок та усунення першопричин протягом двох годин була відновлена робота інтерфейсу оператора та основні функції застосунку — push-сповіщення про тривоги та інформація щодо різних рівнів небезпеки», — повідомили розробники.
Команда застосунку продовжує працювати над перевіркою безпеки та відновленням відображення цілей на карті, та наголошує, що під час зламу дані користувачів не постраждали, оскільки застосунок не має доступу до важливих функцій гаджетів.
«Інформація про витік даних, злам акаунтів чи телефонів користувачів, а також наявність вірусних файлів у застосунку, яка поширюється в соціальних мережах, не відповідає дійсності. Такі твердження можуть з'являтися як через необізнаність, так і з метою змусити користувачів видалити застосунок, який майже п'ять років залишається одним із ключових джерел сповіщень про загрози», — наголосили в повідомленні.
Що було з «Повітряною тривогою»
Увечері 1 листопада невідомі зламали український застосунок «Повітряна тривога», і користувачам почали надходити неправдиві сповіщення, зокрема про радіаційну загрозу. Команда застосунку тимчасово призупинила його роботу, а в ніч на 2 листопада почала поступово її відновлювати.
Застосунок «Повітряна тривога» запустили за підтримки Мінцифри у 2022 році. Компанія Ajax Systems розробила його в екстрених умовах протягом одного дня.
Також в ніч на 2 листопада стало відомо, що невідомі зламали мобільний застосунок Міністерства з надзвичайних ситуацій (МНС) Росії. Російським громадянам почали надходити повідомлення про нібито запуск ядерних боєголовок.
2 листопада пресслужба застосунку повідомила Суспільному, що «Повітряна тривога» частково відновлює роботу після кібератаки. Наразі push-сповіщення про небезпеку працюють у штатному режимі, однак відображення цілей на карті досі недоступне. У команді застосунку запевнили, що витоку персональних даних користувачів не було.